










Aktualności
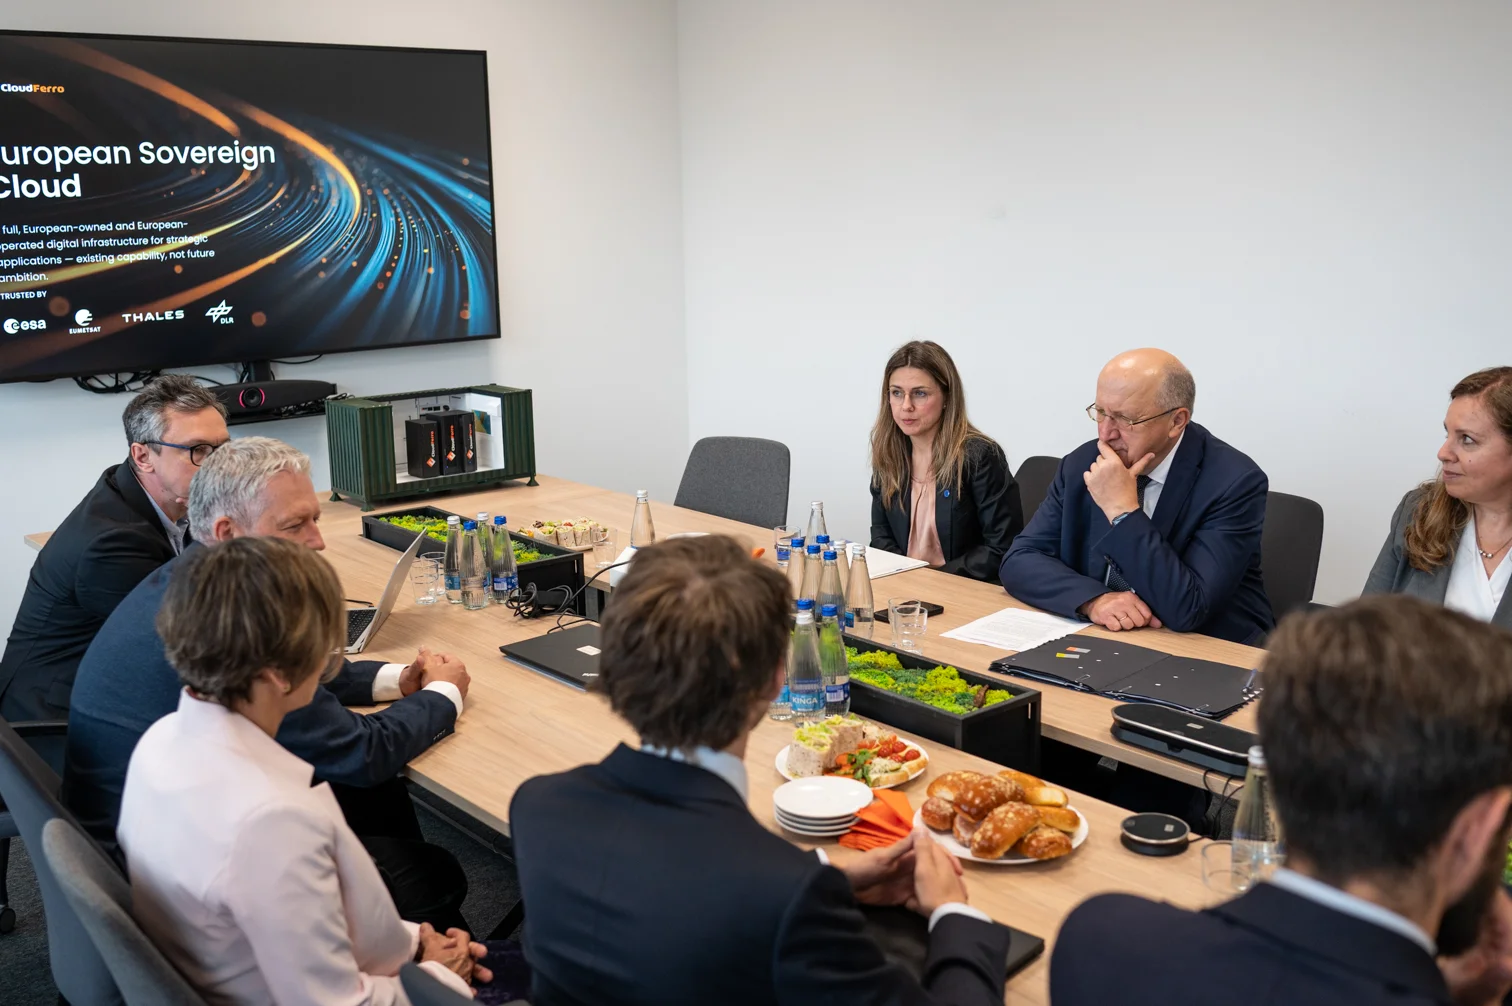
Europejskie technologie w obronie i przestrzeni kosmicznej
Wizyta komisarza Andriusa Kubiliusa w CloudFerro potwierdza znaczenie europejskich technologii dla bezpieczeństwa i gotowości operacyjnej Europy.
Aktualności
Wizyta komisarza Andriusa Kubiliusa w CloudFerro potwierdza znaczenie europejskich technologii dla bezpieczeństwa i gotowości operacyjnej Europy.
Aktualności
CloudFerro udostępniło w Sherlocku nową funkcjonalność Search Agents & Knowledgebases, która ułatwia budowę agentów AI odpowiadających na pytania na podstawie własnych dokumentów organizacji.
Usługi sieciowe
Sieci prywatne, load balancing, firewalle i VPN — provisioning przez API na suwerennej infrastrukturze UE.
Funkcje
Standardowy stos sieciowy — sieci prywatne, load balancing, firewalle i publiczne adresy IP — udostępniany przez API lub dashboard, bez własnościowych formatów pod spodem.
z automatycznie przydzielanymi routerami wirtualnymi, DHCP i DNS
z terminacją SSL/TLS, health checkami i dwoma algorytmami
per instancja oraz firewall brzegowy FWaaS dla ruchu north-south
NAT i egress rozliczany per GB — publiczna łączność pod Twoją kontrolą
z automatycznym przekierowaniem ruchu do centrum czyszczenia (scrubbing center), dostępne w standardzie.
To, co naprawdę waży w ocenie dostawcy: koszt migracji, miesięczny rachunek, czy rozwiązanie przejdzie audyt i ile kodu-kleju wymaga jego utrzymanie.
To standardowy OpenStack i otwarte API. Ta sama konfiguracja działa w każdej chmurze OpenStack, więc koszt zmiany dostawcy nie obciąża Twojego modelu TCO.
Sieci prywatne i grupy bezpieczeństwa nic nie kosztują. Load balancer i firewall rozliczane są w stałych miesięcznych stawkach, egress per GB.
Własność UE i operacje w UE, audyty ISO 27001 i BSI C5. Gdy audytor lub regulator zapyta, gdzie działa ruch — odpowiedź się obroni.
Każda sieć, trasa, reguła i load balancer działają z tego samego API i Cloud Dashboardu, z automatycznie rysowaną topologią. Mniej infrastruktury do utrzymania.
Zastosowania
Od regulowanych platform sektora publicznego po serwisy internetowe, które muszą wytrzymać szczytowe obciążenie — ten sam stos sieciowy obsługuje wszystko.
Integracje
Usługi sieciowe łączą się z produktami obliczeniowymi i platformowymi, które już uruchamiasz na CloudFerro — sterowane tym samym API OpenStack i Cloud Dashboardem.
Kubernetes Service.
Podłączaj maszyny wirtualne do sieci prywatnych, floating IP i grup bezpieczeństwa
Wystawiaj workloady przez load balancer (LBaaS)
Zarządzaj każdym obiektem sieciowym jako kodem
Szyfrowane połączenia site-to-site i cloud-to-cloud
Zakres usługi
Komponenty, protokoły i limity potrzebne, by zwymiarować projekt i porównać go funkcja po funkcji z innymi chmurami.
Octavia (API LBaaS v2), warstwa 4 i warstwa 7, z terminacją TLS (TERMINATED_HTTPS), w pełni zarządzany i o wysokiej dostępności
HTTP, HTTPS (passthrough), TERMINATED_HTTPS, TCP, UDP, SCTP; dozwolone zakresy CIDR konfigurowane osobno dla każdego listenera
Round robin, least connections (najmniej połączeń), source IP (źródłowy adres IP), source IP + port; trwałość sesji według źródłowego adresu IP, cookie HTTP lub cookie aplikacji; polityki i reguły L7
HTTP, HTTPS, TCP connect, PING, TLS-HELLO, UDP-CONNECT, SCTP
Stanowe grupy zabezpieczeń (security groups) na poziomie instancji, na wszystkich interfejsach, oraz brzegowa zapora FWaaS dla ruchu północ–południe; brak filtrowania ruchu wschód–zachód w FWaaS
Sieci prywatne, podsieci, DHCP i DNS, routery wirtualne, SNAT oraz pływające adresy IP (floating IP, NAT 1:1), dual-stack IPv4/IPv6
API OpenStack, CLI, Terraform/OpenTofu, Cloud Dashboard; regiony w Warszawie, Frankfurcie i Łodzi
Wykrywanie anomalii ruchu z automatycznym przekierowaniem do wysokowydajnego systemu oczyszczania (scrubbing); zawsze aktywne, bez konieczności konfiguracji
Dual-stack, wliczony w cenę usługi, bez dodatkowych opłat
Pojedyncza amfora lub para active-standby, wybierana dla każdego load balancera poprzez flavor; trzy rozmiary (medium, large, xlarge) w każdej topologii
Redundant Octavia control plane; a single-amphora load balancer is rebuilt automatically after host failure
FAQ
Nie znalazłeś odpowiedzi? Skontaktuj się z nami, jeśli potrzebujesz dodatkowych informacji lub chcesz porozmawiać z naszym zespołem.
Moc obliczeniowa
Uruchamiaj i skaluj zasoby w chmurze publicznej w centrach danych OpenStack w UE. Konfiguruj CPU, RAM, storage i system operacyjny oraz zarządzaj cyklem życia VM.
Storage
Twórz i zarządzaj trwałymi wolumenami Block Storage, kopiami zapasowymi, migawkami oraz grupami wolumenów.
Storage
Zarządzaj kontenerami i bucketami Object Storage, korzystając z dostępu do danych zgodnego z S3 i Swift.
Bazy danych
Zarządzane instancje PostgreSQL, MySQL, MariaDB, Valkey i MS SQL Server z automatycznymi kopiami zapasowymi, failover i monitoringiem.
Moc obliczeniowa
Uruchamiaj mniej krytyczne, odporne na przerwy zadania na ekonomicznych maszynach wirtualnych OpenStack w europejskich centrach danych.
AI i Machine Learning
Korzystaj z w pełni zarządzanej usługi GenAI, która zapewnia wysoki poziom prywatności, zgodność z API OpenAI oraz przetwarzanie danych w Polsce, w całości na europejskiej infrastrukturze.